Em abril, publicamos um artigo sobre o ganho de produtividade da fraude através de agentes de IA. Descrever um abuso em linguagem natural passou a bastar para executá-lo, e quem consegue fazer isso deixou de ser apenas quem sabe programar. A outra metade da história chega agora: o time de risco também ganhou agentes.
O conhecimento da operação está espalhado por telas
Uma operação de risco madura acumula muita configuração, que representa a estratégia de risco da empresa. São tipos de evento com dezenas de campos, regras versionadas, análises, métricas com dimensões e filtros, monitoramentos e listas.
Esse conjunto de configurações é o conhecimento operacional da empresa, escrito na plataforma por quem entende o negócio. O problema está no acesso a ele. Descobrir qual regra decide determinado tipo de evento, ou quais métricas já existem sobre um campo, custa uma sequência de cliques e uma boa memória de onde cada coisa está configurada.
Quem trabalha na plataforma todos os dias sabe o caminho, mas quem entrou há duas semanas, ainda não.
Perguntar nas ferramentas em que o time já trabalha
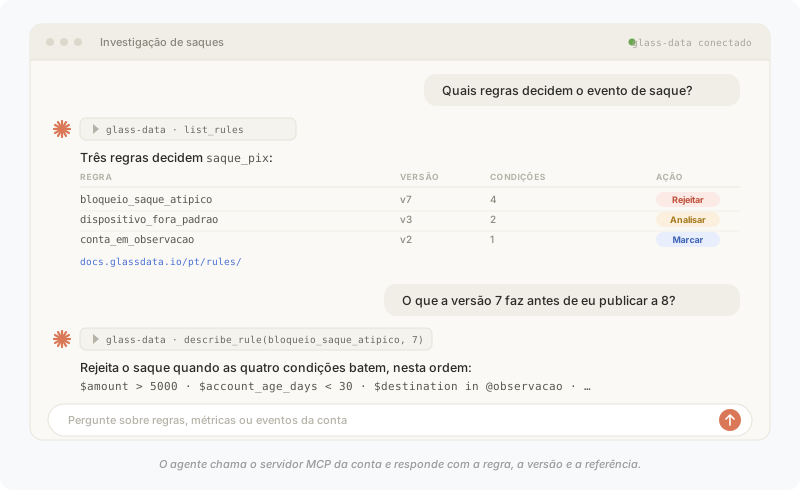
A Glass Data passou a se conectar a agentes de IA pelo protocolo MCP (Model Context Protocol).1 Agora Claude Code, Claude Desktop, Cursor, VS Code e Gemini CLI se conectam à sua conta na Glass Data e consultam a estratégia de risco e os eventos dentro da própria conversa.
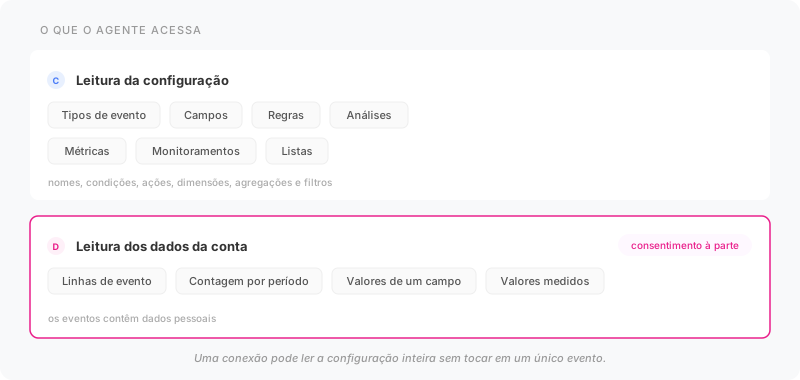
O agente pode ler e interpretar a configuração inteira: os tipos de evento e seus campos, as regras e o detalhe de uma versão com as suas condições e ações, as análises com o efeito de cada célula e as regras que a executam, as métricas com dimensões, agregações e filtros, os monitoramentos e as listas. Pode ler também os dados da conta: os valores que um campo já recebeu, a contagem de eventos de um período em blocos de tempo com divisão por campo, e as linhas de evento.
A consulta de eventos aceita os mesmos filtros de Explorar, inclusive a referência a uma lista e a comparação entre campos. Em ferramentas de IA que exibem interfaces do MCP, os valores de uma métrica podem aparecer como gráfico no chat.
O agente cruza a Glass Data com os outros sistemas
A conexão acontece no agente do time, que é onde o contexto da empresa já se acumula. O mesmo agente que consulta a estratégia de risco na Glass Data pode ler o repositório da integração, a documentação interna, o chamado aberto no suporte e os outros servidores MCP que o time conectou aos seus sistemas.
Isso muda o tipo de pergunta que cabe fazer. “A rejeição do evento de saque subiu ontem, o que mudou na nossa integração naquele dia?” cruza uma métrica da Glass Data com o histórico do repositório, e as duas metades da resposta chegam juntas.
Um chat embutido em um SaaS enxerga apenas os próprios dados. O agente do time enxerga o que o time conectou a ele, e a Glass Data passa a ser uma das fontes da mesma investigação.
O tempo até a resposta
Numa investigação, o custo raramente está na consulta em si. Está no caminho até ela, em reconstruir filtros, lembrar em que tela está cada número e alternar entre a hipótese e a ferramenta.
“Quantos eventos de saque chegaram por status na última semana, por hora” é uma pergunta de dez segundos que hoje custa alguns minutos de navegação. O agente pode responder a esse tipo de dúvida, e a hipótese seguinte já vem antes de o raciocínio esfriar.
É o passo natural depois de Explorar eventos a partir da métrica, que lançamos em maio e juntou o monitoramento e a investigação na mesma tela. Agora a pergunta também deixa de depender da tela.
O analista novo pergunta à configuração
Um analista que é contratado hoje aprende duas coisas ao mesmo tempo: o domínio de risco da empresa e a interface em que ele está descrito. A segunda é pré-requisito da primeira, e isso prolonga o onboarding sem ensinar nada sobre risco.
Com o agente conectado na Glass Data, ele pergunta à configuração o que ela faz. Quais regras rodam neste tipo de evento, o que esta análise pontua, qual métrica já cobre este campo. A interface do painel de administração entra depois, quando ele já souber o que procura.
O mesmo vale antes de publicar uma nova estratégia. Uma versão de regra pode ser lida em texto, com as suas condições e ações, por quem revisa e não escreveu a regra. O erro de configuração custa menos quando a revisão acontece antes da publicação.
A resposta é documentada
Cada resposta inclui o endereço do artigo correspondente na documentação. O agente consulta a referência, e quem lê a resposta tem o link para verificá-la.
Numa operação de risco, uma resposta inventada sobre a semântica de uma regra custa caro. Por isso a referência é sempre enviada junto com a resposta.
O que fazer a partir de agora
Se o fraudador descreve o que quer em linguagem natural e alguém executa por ele, o time que defende o processo precisa poder fazer a mesma coisa com a própria estratégia de risco.
A vantagem de produtividade apareceu primeiro do lado do abuso, e agora está também do lado de quem opera o risco. Para experimentar, conecte um agente seguindo a documentação e comece pela pergunta que hoje custa mais cliques.
-
Model Context Protocol, “What is the Model Context Protocol (MCP)?”. ↩